通信世界网消息(CWW)11月10日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)牵头,联合补天漏洞响应平台、漏洞盒子、阿里云、深信服等首批18家已备案网络产品安全漏洞收集平台,共同发布并签署《网络产品安全漏洞收集平台自律公约》。此举标志着我国漏洞收集、披露、处置全流程自律治理体系正式落地,将进一步规范行业运营秩序,筑牢网络产品安全防线。
作为网络安全风险治理的关键中间载体,漏洞收集平台承担着连接网络安全研究者、网络产品运营企业、监管部门的核心职能,是挖掘网络安全隐患、传递漏洞风险信息、推动政企协同处置安全隐患的重要纽带。
《公约》明确了平台合规备案、技术能力建设、注册用户管理、行业活动开展等基础运营准则,同时对漏洞收集、风险评估、协同处置、信息发布、漏洞披露等核心环节作出标准化、规范化约束,补齐了行业自律规则短板。
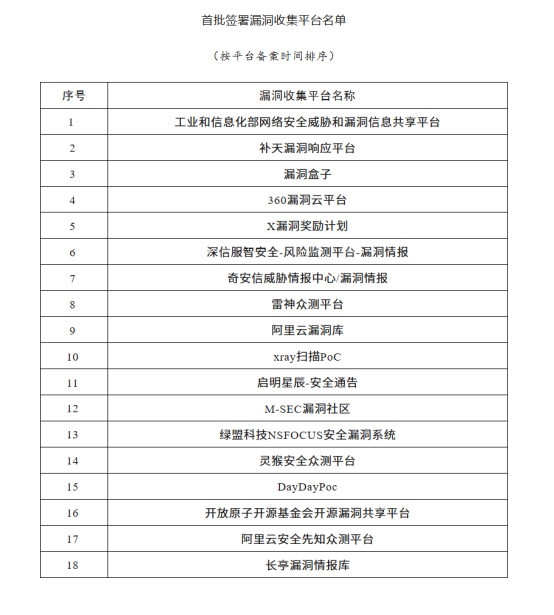
本次参与签署自律公约的18家平台具体包括:工业和信息化部网络安全威胁和漏洞信息共享平台、补天漏洞响应平台、漏洞盒子、360漏洞云平台、X漏洞奖励计划、深信服智安全风险监测漏洞情报平台、奇安信威胁情报中心漏洞情报平台、雷神众测平台、阿里云漏洞库、xray扫描PoC平台、启明星辰安全通告平台、M-SEC漏洞社区、绿盟科技安全漏洞系统、灵猴安全众测平台、DayDayPoc、开放原子开源基金会开源漏洞共享平台、阿里云安全先知众测平台、长亭漏洞情报库。
近年来,我国持续完善网络漏洞治理监管体系,明确漏洞收集平台备案管理制度,严厉打击无资质违规收集、恶意传播、非法利用网络漏洞牟利等行为。本次《公约》的签署,是行业落实合规监管要求、强化自我约束、深化协同治理的关键举措。
此次自律公约落地,将推动各漏洞平台打破信息壁垒、强化交流协作、统一处置标准,构建“发现-上报-评估-处置-公示”的闭环治理机制。一方面能够充分发挥众测平台、安全厂商的技术优势,提升全网漏洞挖掘与隐患排查效率;另一方面可压实平台主体责任,防范漏洞信息被黑灰产滥用,切实保护企业网络系统、用户数据安全。
《公约》第十一条明确提出,要加强与工业和信息化部网络安全威胁和漏洞信息共享平台等国家级漏洞平台的对接,建立漏洞信息传输的技术通道,报送准确、完整的漏洞信息,以及网络产品提供者反馈的漏洞修补信息,协同研判和处置重大漏洞风险。
产业界将依托NVDB平台持续完善漏洞治理生态,强化备案平台动态监管,推动自律与监管双向赋能,全面提升我国网络产品安全漏洞全产业链治理能力,持续净化网络空间环境,为数字产业安全健康发展提供坚实保障。